Die US-Cybersicherheitsbehörde CISA hat am 24. September 2026 vor Schwachstellen in zwei Saugrobotern von eufy gewarnt, die auch in Deutschland verkauft werden. Betroffen sind der Omni C20 mit einer Firmware unter 1.4.6 und der X10 Pro Omni unter 3.1.36. Im schlimmsten Fall kann ein Angreifer auf dem Roboter Systembefehle oder eigenen Code ausführen. Am 27. Oktober hat die CISA die Warnung überarbeitet und dabei die betroffenen Versionen geändert. Gemeldet hat die Lücken ein Mitarbeiter des US-Sicherheitsunternehmens Somerset Recon.
Welche Lücken hat der Omni C20?
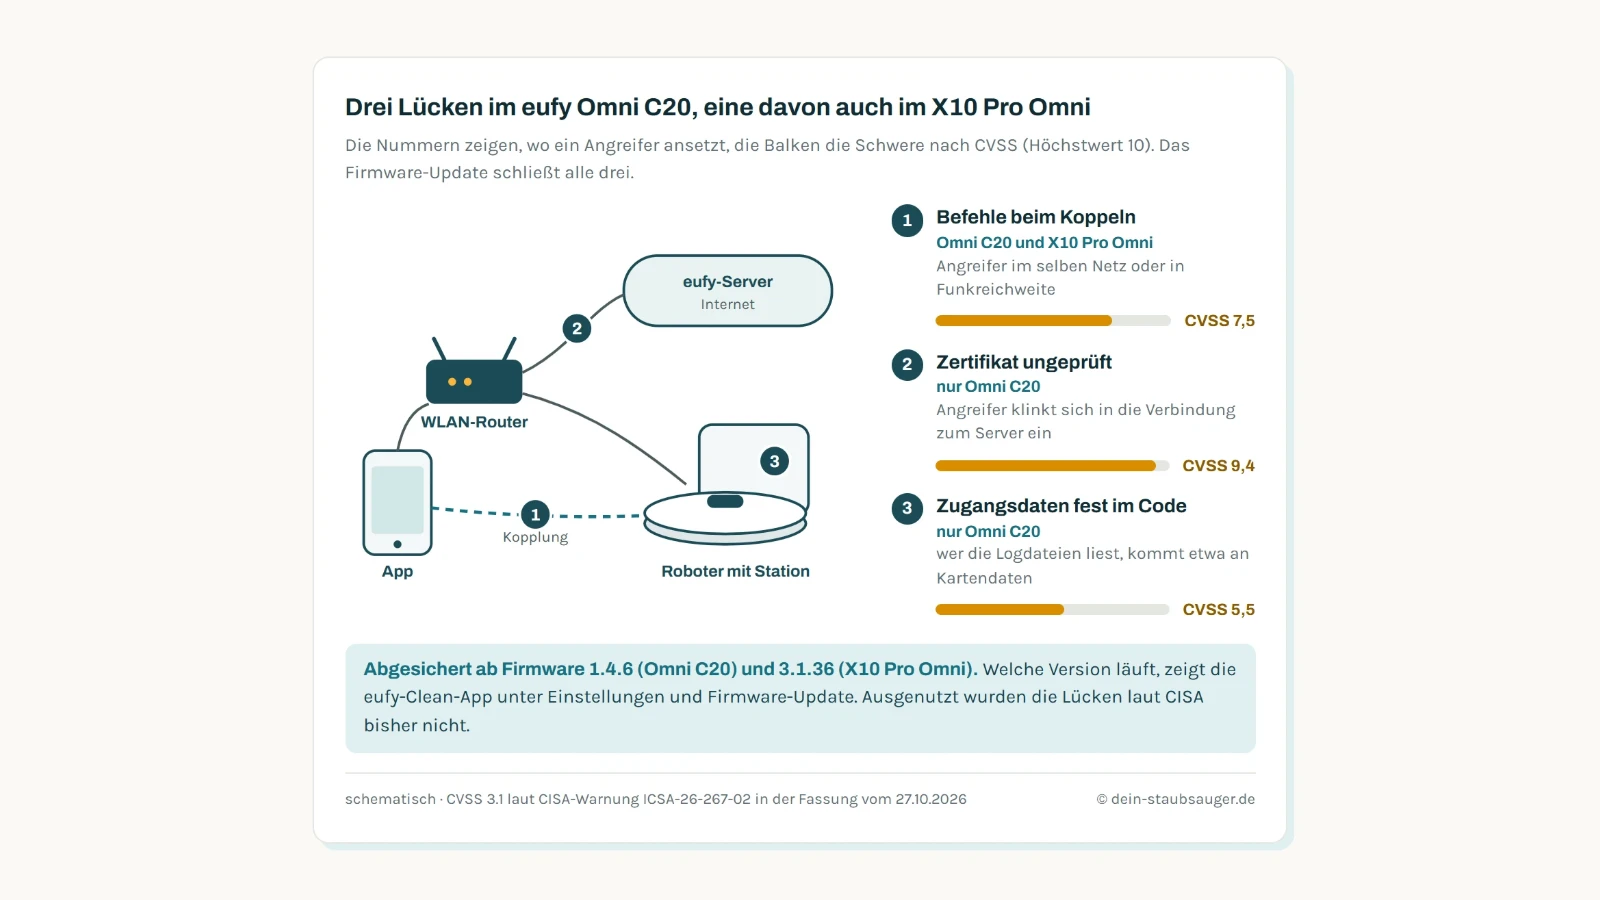
Beim eufy Omni C20 führt die CISA drei Schwachstellen. Die schwerste bewertet sie nach CVSS 3.1 mit 9,4 von 10 Punkten.
| Lücke | Kennung | Was der Angreifer braucht | CVSS 3.1 |
|---|---|---|---|
| Befehle lassen sich beim Koppeln einschleusen | CVE-2026-93289 | Zugang zum selben Netz oder Funkreichweite, keine Anmeldung | 7,5 |
| Zertifikat des Servers wird nicht geprüft | CVE-2026-93291 | einen Platz in der Verbindung zwischen Roboter und Server | 9,4 |
| Zugangsdaten fest einprogrammiert | CVE-2026-93290 | Zugriff auf die Logdateien des Roboters | 5,5 |
Am schwersten wiegt die fehlende Zertifikatsprüfung. Der Roboter kontrolliert dabei nicht, ob er wirklich mit dem eufy-Server spricht. Wer sich in die Verbindung schaltet, kann sich als Server ausgeben und laut CISA beliebigen Code auf dem Gerät ausführen. Die fest einprogrammierten Zugangsdaten stehen in den Logdateien und öffnen den Weg zu Daten wie der Wohnungskarte. Dafür muss ein Angreifer allerdings schon lokal auf das Gerät zugreifen können.
Was ist beim X10 Pro Omni betroffen?
Der eufy X10 Pro Omni hat nur die Lücke beim Koppeln (CVE-2026-93289). Sie lässt sich ausnutzen, während der Roboter mit der App verbunden wird, also bei der Einrichtung und erneut nach einem Wechsel des WLANs. Der Angreifer muss sich dafür im selben Netz oder in Funkreichweite befinden, eine Anmeldung braucht er nicht. Die Komplexität des Angriffs stuft die CISA als hoch ein. Ausgenutzt wurde keine der drei Lücken nach ihren Angaben bisher.
Was Besitzer jetzt tun sollten
eufy empfiehlt laut CISA das Update auf Firmware 1.4.6 oder neuer beim Omni C20 und auf 3.1.36 beim X10 Pro Omni. Die installierte Version zeigt die eufy-Clean-App unter Einstellungen und Firmware-Update. Laut eufy-Support sucht der X10 Pro Omni in den frühen Morgenstunden selbst nach neuer Firmware. Er muss dafür auf der Station stehen, die Station braucht Strom, und das 2,4-GHz-WLAN muss stabil laufen. In der App schaltet die Option „Auto Upgrade“ das automatische Update ein. Bietet die App kein Update an, obwohl die Version darunter liegt, hilft der eufy-Kundendienst weiter.
Frühe Berichte wie der von Vacuum Wars nennen für beide Modelle noch 1.6.4 als Grenze. Sie beziehen sich auf die erste Fassung der Warnung. Beim X10 Pro Omni führt diese Zahl in die Irre. Eine Version wie 3.1.20 liegt über 1.6.4 und ist trotzdem verwundbar, abgesichert ist der Roboter erst ab 3.1.36.
Was noch offen ist
Die Warnung nennt nur diese beiden Modelle. Ob andere eufy-Roboter mit ähnlicher Software dieselben Schwachstellen haben, lässt sie offen.